
Sunucu bir anda yanıt vermez. Oyuncular listede sunucuyu göremez, girmeyi deneyenler birkaç saniye sonra bağlantı zaman aşımıyla düşer, konsolda ise hata satırı yerine sessizlik vardır. Dağıtık hizmet reddi, kısaca DDOS…
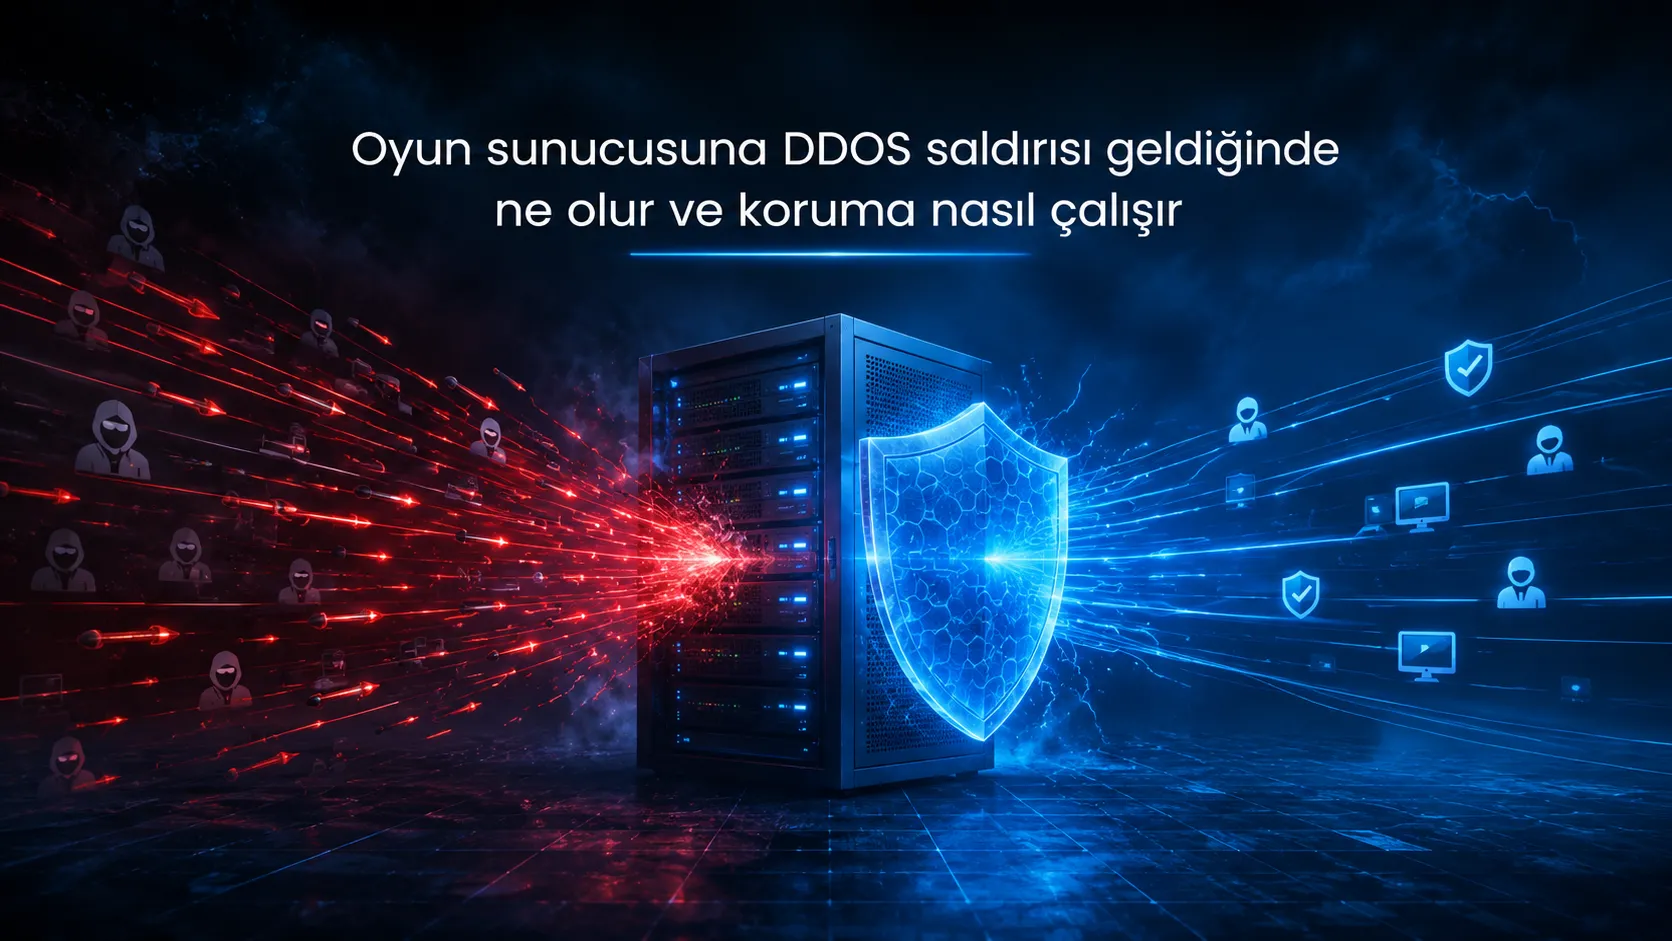
Sunucu bir anda yanıt vermez. Oyuncular listede sunucuyu göremez, girmeyi deneyenler birkaç saniye sonra bağlantı zaman aşımıyla düşer, konsolda ise hata satırı yerine sessizlik vardır. Dağıtık hizmet reddi, kısaca DDOS saldırısının sunucu sahibine görünen ilk yüzü budur. Saldırı, çok sayıda farklı kaynaktan aynı hedefe eşzamanlı trafik gönderip sunucunun hattını, bağlantı tablosunu veya işlem gücünü meşru oyunculara yer kalmayacak kadar doldurma girişimidir. Tek bir kaynaktan gelen hizmet reddi denemesini engellemek görece kolaydır, saldırının dağıtık olması ise trafiğin binlerce farklı adresten gelmesi ve tek tek engellemenin işe yaramaması demektir.
Sık karıştırılan bir nokta var: bu bir veri hırsızlığı değildir. Saldırgan sunucuya girmez, dünya dosyalarını okumaz, oyuncu bilgisini almaz. Hedeflenen şey erişilebilirliktir. Bu ayrım müdahalenin yönünü de belirler, çünkü çözüm parola değiştirmekte değil trafiğin sunucuya ulaşmadan önce süzülmesinde aranır.
Sunucu süreci çoğu durumda çalışmaya devam eder. Bozulan şey, oyuncunun paketlerinin sunucuya ulaşma ihtimalidir. Hat dolduğunda meşru paketler sıraya giremez ve toplu zaman aşımı görülür. Yönetim paneline erişim genellikle ayrı bir yol üzerinden gittiği için panel açılmayı sürdürebilir, hatta kaynak grafiği işlemciyi ve belleği normal gösterebilir. Bu görüntü yanıltıcıdır, çünkü darboğaz sunucunun içinde değil ağ tarafındadır.
Asıl zarar teknik tarafta değil topluluk tarafında birikir. Birkaç saat erişilemeyen bir sunucudan oyuncular ayrılır ve geri dönmek için ikinci bir sebep ararlar. Bu yüzden saldırıya hazırlık, sunucunun ayakta kalma süresinden çok oyuncunun geri gelme ihtimaliyle ölçülür.
Bütün saldırılar aynı kaynağı tüketmez. Ayrım pratik bir işe yarar, çünkü hangi kaynağın dolduğunu bilmek korumanın hangi katmanda devreye girmesi gerektiğini belirler.
|
Saldırı ailesi |
Neyi tüketir |
Oyuncuda görünen belirti |
Nerede durdurulur |
|---|---|---|---|
|
Hacim tabanlı (UDP flood, amplifikasyon) |
Hat kapasitesi ve bant genişliği |
Sunucu tümüyle ulaşılamaz hale gelir |
Sunucudan önceki ağ girişinde |
|
Protokol tabanlı (SYN flood, parçalı paket) |
Bağlantı durum tablosu ve güvenlik duvarı kaynağı |
Bağlantı kurulmaz veya çok geç kurulur |
Ağ ekipmanı ve filtre katmanında |
|
Uygulama katmanı (Layer 7) |
Oyun sunucusunun işlem gücü |
Sunucu listede görünür ama giriş donar |
Oyun protokolünü tanıyan filtrede |
İlk iki aile ağırdır fakat kabadır. Yüksek hacim üretirler ve trafik deseni meşru oyun trafiğine benzemediği için ayrıştırılmaları görece nettir. Uygulama katmanı saldırısı ise düşük hacimlidir ve meşru istek gibi görünür. Sahte oyuncu sorguları, ardı ardına açılan bağlantılar veya sürekli tekrarlanan giriş denemeleri sunucunun işlem gücünü yer. Bu türü yalnızca bant genişliğine bakarak yakalamak mümkün değildir, oyun protokolünün nasıl davrandığını bilen bir filtre gerekir.
Koruma tek bir düğme değil, birbirini tamamlayan bir zincirdir. Trafik önce sunucudan önceki temizleme katmanına girer. Burada bilinen saldırı imzaları, anormal paket boyutları ve tek kaynaktan gelen aşırı istek oranları elenir. Ardından protokol düzeyinde tutarsız paketler düşürülür. Son aşamada oyun protokolünü tanıyan filtre devreye girer ve gerçek bir istemcinin üretmeyeceği davranışları ayıklar. Her katman, bir öncekinin göremediği trafiği devralır.
Saganetwork bu süzme işini sunucuya ulaşmadan önceki katmana taşır. Oyun sunucularında Stormwall DDOS koruması ve Layer 7 saldırı koruması ücretsiz olarak verilir, bu nedenle ddos korumalı minecraft sunucu paketlerinde gelen trafik oyun sürecine inmeden önce bu filtreden geçer. Sunucular Vodafone Veri Merkezi’nin kurumsal altyapısında barındırılmaktadır, ağ tarafında ise 1 Gbps port değeri paylaşılıyor.
Burada dürüst bir sınır çizmek gerekir. Hiçbir koruma katmanı saldırı ihtimalini ortadan kaldırmaz, yaptığı iş zararlı trafiği ayıklayıp meşru trafiğe yol açmaktır. Filtrenin eşikleri de bedelsiz değildir. Çok gevşek ayarlanan bir filtre saldırı trafiğinin bir kısmını geçirir, çok sıkı ayarlanan filtre ise mod indirirken kısa sürede çok sayıda istek üreten gerçek bir oyuncuyu saldırgan sanabilir. İyi yapılandırılmış koruma, bu iki hatanın arasında oyunun kendi trafik desenine göre ayarlanmış olandır.
Sağlayıcı tarafındaki filtre, sunucunun adresine gelen trafiği yönetir. Ancak o adresin nereye kadar yayıldığını yöneten kişi sunucu sahibidir. IP adresi eski tanıtım gönderilerinde, sunucu listelerinde, topluluk sohbetlerinde paylaşılan ekran görüntülerinde ve yardım isterken atılan konsol çıktılarında sızar. Yönetim paneli üzerinden özel IP adresi tanımlanabilir, fakat adres değişse bile aynı paylaşım alışkanlığı sürdüğünde durum kısa sürede başa döner.
İkinci alan oyunun kendi içidir. Toplu bot girişleri, sahte hesaplarla açılan bağlantılar ve kısa aralıklarla tekrarlanan giriş denemeleri düşük ağ hacmi ürettiği için dıştaki filtreye saldırı gibi görünmeyebilir. Giriş listesi kullanmak, bağlantı sıklığını sınırlamak ve panel ile FTP erişimini yalnızca gereken kişilerde tutmak bu yüzeyi daraltır.
Üçüncüsü sık atlanır. Oyun sunucularına yönelik saldırıların önemli bir bölümü teknik bir açıktan değil sosyal bir olaydan sonra başlar. Yasaklanan bir oyuncu, dağılan bir ekip veya topluluklar arası bir tartışma çoğu zaman olayın başlangıç noktasıdır. Bu yüzden yönetim ekibinin uyarı ve yasaklama süreçlerini nasıl işlettiği, pratikte güvenlik yapılandırmasının bir parçasıdır.
Her kopma saldırı değildir ve yanlış teşhis saatler kaybettirir. Ayırt etmeye yarayan birkaç somut işaret vardır.
Koruma vaadi tek başına bilgi taşımaz, çünkü hemen her sağlayıcı bir biçimde koruma sunduğunu söyler. Ayırt edici olan uygulama biçimidir.
Bu katmanların hangisine ne kadar ihtiyaç duyulacağı sunucunun büyüklüğüne, oyuncu profiline ve topluluğun ne kadar görünür olduğuna göre değişir. Kapalı bir arkadaş grubunun sunucusuyla yüzlerce kişinin girip çıktığı bir topluluk sunucusunun risk yüzeyi aynı değildir, dolayısıyla herkese uyan tek bir doğru kurulum yoktur. Değişmeyen tek şey yaklaşımdır: korumayı saldırıdan sonra eklenecek bir onarım kalemi olarak değil, sunucu kiralanırken karar verilen bir yapı parçası olarak düşünmek gerekir.

Yorum Yap